
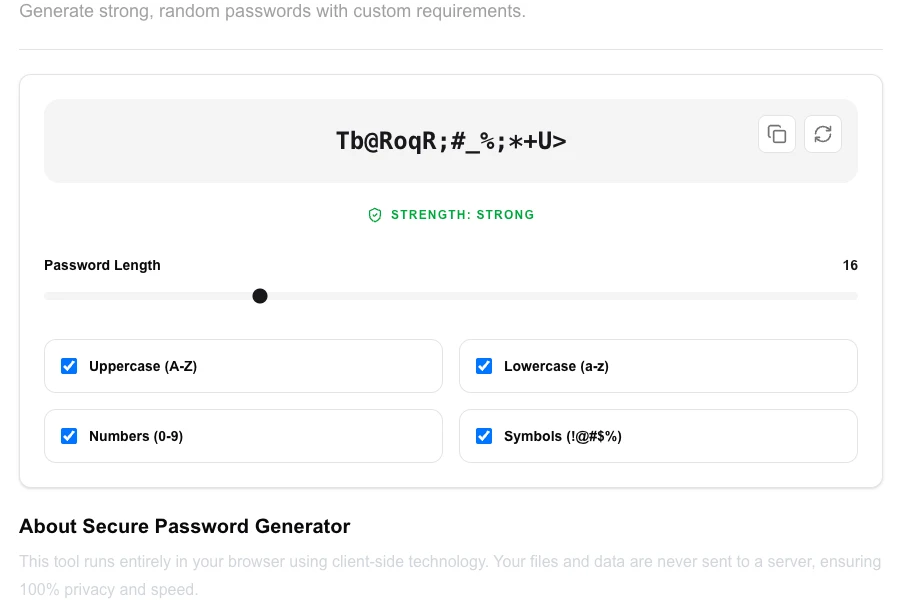
Generador de Contraseñas Seguras
Genera contraseñas fuertes y aleatorias con requisitos personalizados.
Acerca de Generador de Contraseñas Seguras
Genera contraseñas aleatorias de alta seguridad para proteger tus cuentas online al instante. Esta herramienta te permite personalizar completamente el conjunto de caracteres y la longitud, ofreciendo una evaluación de fuerza en tiempo real.
Cómo usar
- Ajusta el control deslizante para establecer la longitud de contraseña deseada.
- Elige si incluir mayúsculas, minúsculas, números o símbolos especiales mediante los checkboxes.
- Haz clic en el icono de 'Actualizar' para generar una nueva contraseña según tus ajustes.
- Copia la contraseña generada y guárdala de forma segura en tu gestor de contraseñas.
Casos de uso comunes
- Creación de contraseñas fuertes para nuevas cuentas de redes sociales, email o banca.
- Generación de secretos complejos para servidores, bases de datos o claves SSH.
- Actualización de contraseñas antiguas para mejorar la seguridad de tus cuentas.
Detalles técnicos
Emplea generadores de números aleatorios criptográficamente seguros (CSPRNG) para asegurar que las contraseñas generadas sean impredecibles y tengan la máxima entropía posible. Se generan 100% localmente.
Preguntas frecuentes
- ¿Qué es una contraseña fuerte?
- Una contraseña fuerte suele tener más de 12 caracteres y combina varios tipos de caracteres (mayúsculas, minúsculas, números y símbolos) para resistir ataques de fuerza bruta.
- ¿Se guardan mis contraseñas?
- De ninguna manera. Nuestra herramienta sigue un diseño de privacidad total; toda la lógica se ejecuta en tu navegador y no tenemos acceso a lo que generas.
- ¿Qué longitud debe tener una contraseña segura en 2024?
- Los expertos en seguridad recomiendan al menos 16 caracteres para cuentas generales y 20+ para cuentas sensibles como banca o email. Las contraseñas más largas son exponencialmente más difíciles de descifrar — la longitud importa más que la complejidad sola.
- ¿Qué hace criptográficamente seguro a este generador de contraseñas?
- Esta herramienta usa la Web Crypto API incorporada del navegador (crypto.getRandomValues), que extrae de un generador de números pseudoaleatorios criptográficamente fuerte (CSPRNG) con semilla del sistema operativo. Esto es mucho más seguro que Math.random().
- ¿Debo usar una frase de contraseña o una contraseña aleatoria?
- Ambas son válidas. Las contraseñas aleatorias (ej., 20 caracteres mezclados) son las más difíciles de descifrar por fuerza bruta. Las frases de contraseña (ej., cuatro palabras no relacionadas) son ligeramente más fáciles de recordar y aun así muy fuertes. Para la mayoría de personas, usar un gestor de contraseñas con contraseñas aleatorias largas es el mejor enfoque.
- ¿Puedo generar un lote de múltiples contraseñas a la vez?
- Sí. El generador de contraseñas puede producir hasta 50 contraseñas en un solo clic usando los mismos ajustes. Esto es útil al configurar múltiples cuentas de usuario, generar claves API o crear una lista de credenciales temporales. Cada contraseña se genera independientemente usando el generador de números aleatorios criptográficamente seguro del navegador (window.crypto.getRandomValues). No se almacenan, registran ni transmiten contraseñas — todo el proceso de generación ocurre en la memoria de tu navegador.
Procesamiento local
Nuestras herramientas locales de archivos, texto y gráficos procesan el contenido en tu dispositivo mediante JavaScript, APIs del navegador y, cuando hace falta, WebAssembly. Nuestros eventos no incluyen nombres o contenido de archivos, texto introducido, valores de gráficos, errores sin filtrar, correos ni referencias de licencia. Las herramientas de red (DNS, WHOIS, IP y pruebas de velocidad) contactan servicios externos para su función. Cargar el sitio, fuentes, bibliotecas y modelos también genera solicitudes de red. WebAssembly no impide por sí mismo el acceso a la red.
Por qué su generador de contraseñas no debería necesitar conexión a Internet
Hablemos de un hábito extraño que muchos desarrolladores y personas con conocimientos tecnológicos han adquirido. Necesita una contraseña segura. Busca "generador de contraseñas". Hace clic en el primer enlace, espera a que un servidor en algún lugar del país genere algunos caracteres aleatorios y los envíe de vuelta a su navegador.
Deténgase y piense en eso por un segundo.
Estamos generando las llaves literales de nuestras vidas digitales en el ordenador de otra persona. Es irónico. Si el objetivo final es la máxima seguridad y privacidad, lo último que debería desear es latencia de red, procesamiento en el lado del servidor y llamadas a la API.
Un generador de contraseñas seguro no necesita la nube. De hecho, confiar en Internet degrada activamente su postura de seguridad. Aquí explicamos exactamente por qué su próxima contraseña debería generarse justo donde pertenece: íntegramente dentro de su propio navegador.
El "salto de fe" del generador en línea
Cuando pulsa "Generar contraseña" en una herramienta tradicional alojada en la nube, está iniciando una enorme cadena de confianza. Confía en su certificado TLS. Confía en su enrutamiento de backend. Y lo más importante, confía en que su servidor no esté registrando accidental —o maliciosamente— su nueva cadena de 32 caracteres en una base de datos, una caché temporal o un registro de aplicación.
Claro, el sitio web puede tener una insignia amigable en su pie de página afirmando: "¡No registramos sus contraseñas!". Pero tiene que creer en su palabra. En el espacio de la ingeniería de seguridad, creer en la palabra de alguien es una estrategia terrible.
Cada vez que un dato sensible viaja por la red, acumula riesgo. Incluso si el tráfico interceptado está cifrado, los metadatos pueden filtrarse. Los ataques de hombre en el medio (man-in-the-middle), el DNS comprometido y los registros de servidor mal configurados son amenazas reales. ¿Por qué aceptar cualquier riesgo cuando es totalmente evitable?
Mala aleatoriedad: La trampa de Math.random()
Existe otro peligro sutil que acecha en las herramientas web mal construidas: la entropía débil. Una cantidad sorprendente de utilidades web básicas todavía dependen de métodos estándar de JavaScript como Math.random() para generar cadenas de caracteres.
El problema es que Math.random() no es genuinamente aleatorio. Es un Generador de Números Pseudoaleatorios (PRNG). Utiliza un algoritmo matemático determinista que parece aleatorio al ojo humano pero es estadísticamente predecible para un ordenador. Si un atacante conoce el estado de la semilla del PRNG, o captura suficientes salidas, puede predecir con precisión las contraseñas "aleatorias" que el sistema genera.
Usted no quiere pseudoaleatoriedad protegiendo sus credenciales de base de datos raíz o su cuenta bancaria. Usted quiere impredecibilidad criptográfica.
Entra la Web Crypto API
Los navegadores modernos ya no son simples visores de documentos. Son sistemas operativos increíblemente potentes y autónomos. Integrada de forma nativa en cada navegador moderno —Chrome, Firefox, Safari, Edge— se encuentra la Web Crypto API. Esta interfaz otorga a JavaScript acceso directo a las primitivas criptográficas de su dispositivo subyacente.
En lugar de depender de un servidor o de una función matemática débil, las herramientas locales utilizan un método específico: window.crypto.getRandomValues().
Este es un Generador de Números Pseudoaleatorios Criptográficamente Seguro (CSPRNG). En lugar de simplemente hacer matemáticas simples, recurre al depósito de entropía de su sistema operativo.
¿Qué es exactamente un depósito de entropía? Es una colección de ruido ambiental verdaderamente impredecible recopilada por su hardware. Rastrea el tiempo exacto en milisegundos de sus pulsaciones de teclas, los movimientos microscópicos de su ratón e incluso pequeñas fluctuaciones térmicas en su CPU. La Web Crypto API agita esta aleatoriedad física y caótica en su algoritmo para producir números que son virtualmente imposibles de predecir o replicar.
Por qué el procesamiento en el lado del cliente es el único camino a seguir
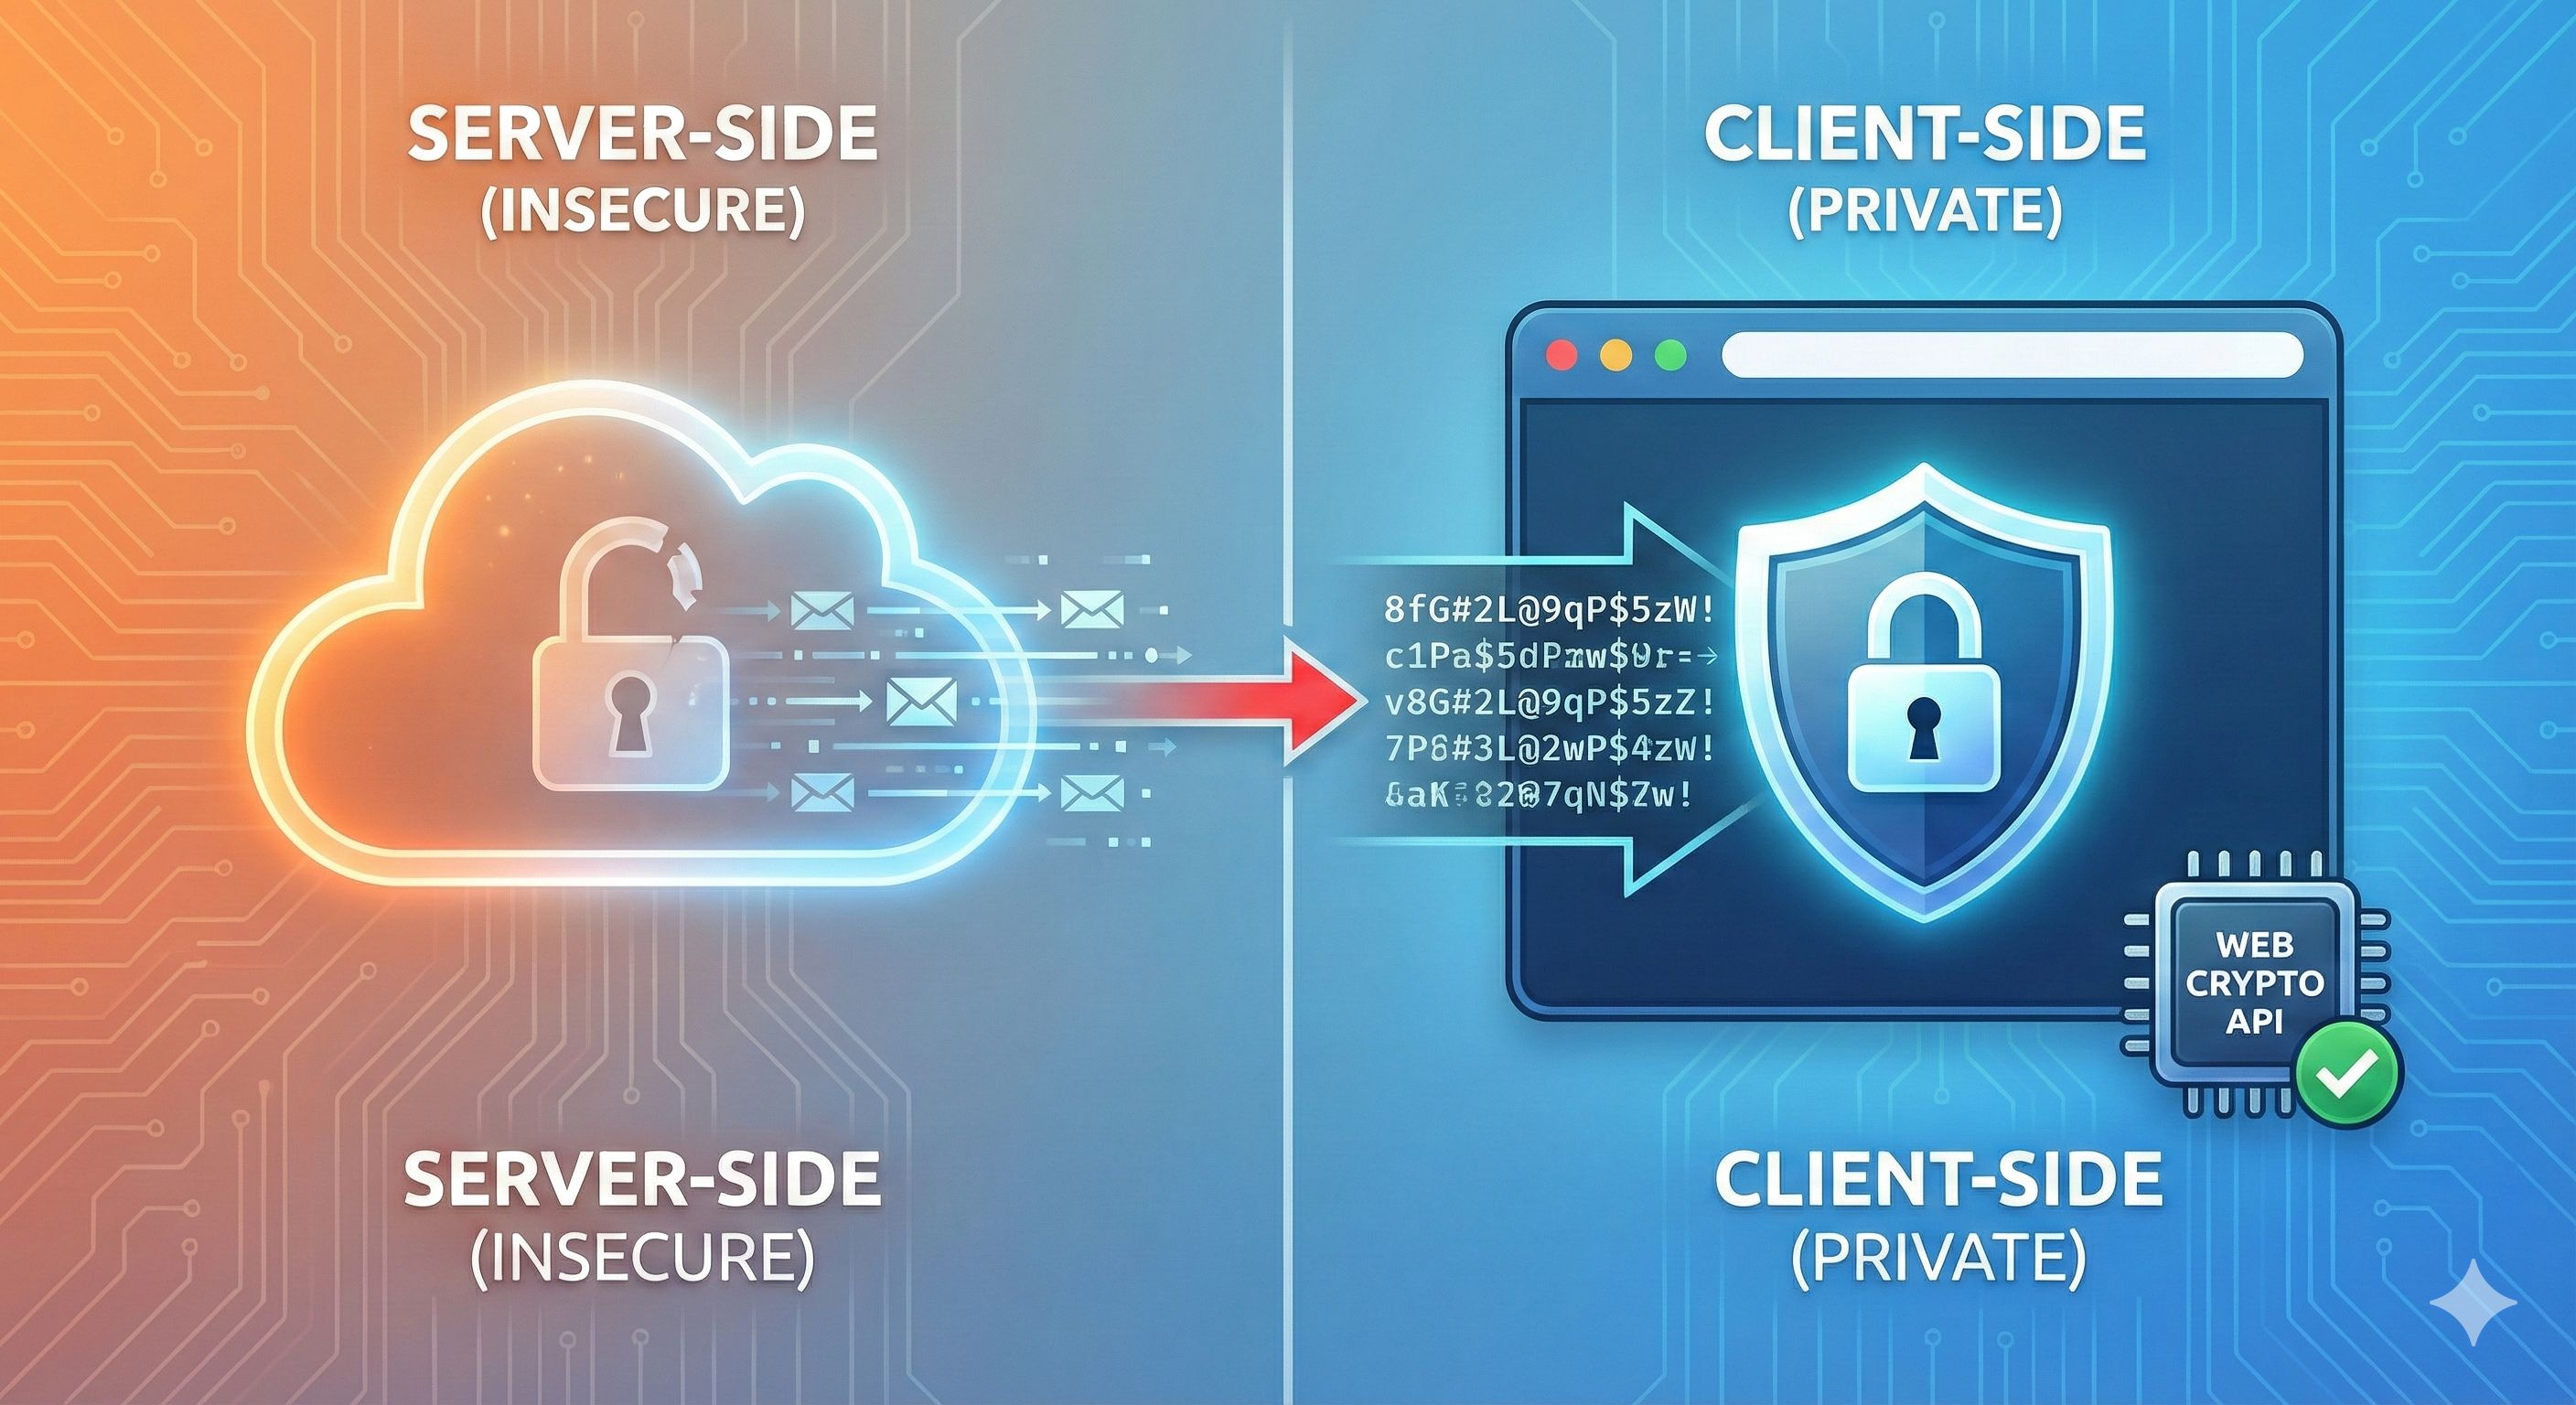
Cuando traslada el trabajo pesado criptográfico del servidor remoto al cliente local, todo el paradigma cambia. Los beneficios van mucho más allá de una "mejor aleatoriedad". La arquitectura en sí misma se convierte en su principal mecanismo de defensa.
WebAssembly y las APIs del navegador permiten procesar archivos localmente. No impiden que un sitio o sus scripts accedan a la red. La privacidad depende de la implementación, los scripts cargados y los datos transmitidos.
- Velocidad absoluta: Las solicitudes de red son lentas. Incluso la llamada a la API más rápida y optimizada tarda decenas o cientos de milisegundos. Cuando genera contraseñas localmente utilizando las API nativas del navegador, el tiempo de ejecución cae a microsegundos. Es completamente instantáneo.
- Capacidad real fuera de línea: Un generador de contraseñas "local-first" funciona perfectamente en un avión, en un sótano de hormigón o en una máquina completamente aislada (air-gapped). No necesita una conexión Wi-Fi para ejecutar código en su propio dispositivo.
- Eliminación de la superficie de ataque: No se puede realizar un ataque de hombre en el medio en un proceso que nunca toca una red. Punto.
El poder de WebAssembly y las utilidades locales
Las API nativas del navegador como Web Crypto son fantásticas para generar cadenas aleatorias seguras. Pero la filosofía "local-first" se extiende mucho más allá de las contraseñas. Actualmente estamos experimentando un cambio masivo en el desarrollo web impulsado por WebAssembly (Wasm).
WebAssembly permite a los desarrolladores tomar bibliotecas complejas y pesadas escritas en lenguajes de sistema como Rust, C++ o Go y ejecutarlas de forma segura dentro del entorno aislado (sandbox) del navegador a velocidades casi nativas. Esto significa que podemos realizar cifrado de alto nivel, formateo de datos complejo y manipulación segura de cadenas sin contactar nunca con un servidor de backend.
Es una inversión total del modelo web estándar. En lugar de enviar sus datos privados al código de un servidor, estamos enviando el código directamente a sus datos privados. Esto da como resultado herramientas que son ultrarrápidas, completamente autónomas y fundamentalmente seguras.
Recuperando sus llaves
Debemos romper el hábito de confiar en la nube para nuestras tareas más sensibles y localizadas. Sus contraseñas, hashes y claves API le pertenecen a usted. No deberían viajar a través de centros de datos masivos en texto plano ni residir en la memoria temporal del backend solo porque un desarrollador quiso usar una biblioteca en el lado del servidor.
Al aprovechar la Web Crypto API, WebAssembly y la potencia de procesamiento local, finalmente podemos construir herramientas que se alineen con la forma en que debería funcionar la web. Rápidas, seguras y completamente desconectadas de los riesgos inherentes de la Internet abierta.
Pruébelo usted mismo
Leer sobre criptografía en el lado del cliente es una cosa, pero experimentar la velocidad y la seguridad del procesamiento local es otra. No debería tener que elegir entre una interfaz web práctica y bellamente diseñada y la privacidad total de los datos.
En LokalTools, construimos utilidades 100% privadas en el lado del cliente potenciadas por WebAssembly y API nativas del navegador. Ya sea que necesite generar una contraseña criptográficamente segura, obtener el hash de una cadena sensible, formatear una carga masiva de JSON o convertir tipos de datos, todo sucede directamente en su máquina. Sin servidores. Sin registros de backend. Sin latencia de red.
¿Quiere poner a prueba nuestro compromiso con su privacidad? Apague su Wi-Fi ahora mismo. Abra nuestras herramientas. Vea cómo funcionan perfectamente fuera de línea.
Tome el control de sus datos y pruebe el Generador de Contraseñas hoy mismo.
Preguntas frecuentes
¿Es seguro generar contraseñas en un sitio web? Solo si el generador se ejecuta íntegramente del lado del cliente (localmente en su navegador). Si un sitio envía su solicitud de generación de contraseña a un servidor, sus credenciales podrían ser registradas o interceptadas. Busque herramientas que declaren explícitamente que usan la Web Crypto API y que no realizan ninguna solicitud de red.
¿Qué es la Web Crypto API? La Web Crypto API es una interfaz nativa del navegador disponible en todos los navegadores modernos. Proporciona generación de números aleatorios criptográficamente seguros y operaciones criptográficas (hashing, cifrado, derivación de claves) sin requerir ningún código del lado del servidor ni bibliotecas de terceros.
¿Cuál es la diferencia entre Math.random() y crypto.getRandomValues()?
Math.random() es un PRNG, un algoritmo predecible que solo parece aleatorio. crypto.getRandomValues() es un CSPRNG que extrae del conjunto de entropía de hardware de su dispositivo, produciendo valores que son estadística y computacionalmente imposibles de predecir. Para contraseñas, solo el segundo es aceptable.
¿Puedo usar un generador de contraseñas local sin conexión a internet? Sí. Una vez que la herramienta se ha cargado en su navegador, no requiere ninguna conexión a internet para funcionar. Toda la lógica se ejecuta en su dispositivo. Esto también significa que funciona en máquinas con aislamiento total de red (air-gapped) o en entornos sin Wi-Fi confiable.
¿Qué longitud y conjunto de caracteres debo usar para mis contraseñas? Para la mayoría de los propósitos, una contraseña aleatoria de al menos 16 caracteres usando mayúsculas, minúsculas, dígitos y símbolos proporciona una seguridad sólida. Para cuentas muy sensibles, es mejor usar 20 caracteres o más. La composición exacta importa menos que usar un CSPRNG: una contraseña criptográficamente aleatoria más corta es más segura que una más larga generada con un PRNG.
¿Qué es la entropía de una contraseña? La entropía de una contraseña es una medida de cuán impredecible es, expresada en bits. Mayor entropía significa más combinaciones posibles y contraseñas más difíciles de adivinar. Una contraseña de 20 caracteres usando 72 caracteres posibles tiene aproximadamente 125 bits de entropía, muy por encima de lo que cualquier ataque de fuerza bruta puede descifrar.
¿Por qué algunos generadores de contraseñas siguen usando servidores? Típicamente, las herramientas heredadas se construyeron antes de que la Web Crypto API estuviera ampliamente disponible, o los desarrolladores optaron por patrones del lado del servidor con los que estaban familiarizados. Hoy no existe ninguna razón legítima de seguridad para generar contraseñas en un servidor; es una decisión arquitectónica que crea un riesgo innecesario.