
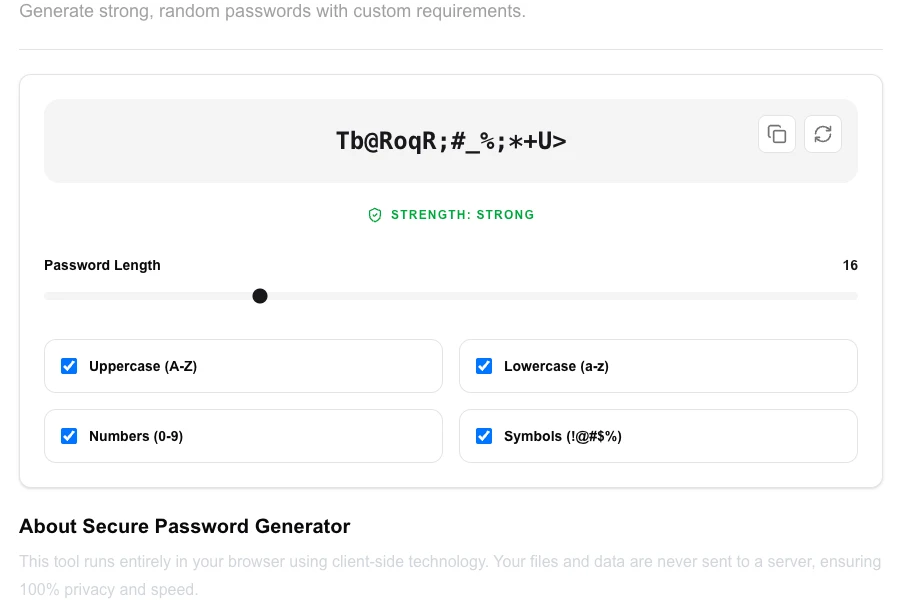
Generator Kata Sandi Aman
Buat kata sandi yang kuat dan acak dengan persyaratan khusus.
Tentang Generator Kata Sandi Aman
Hasilkan kata sandi acak dengan keamanan tinggi secara instan untuk melindungi akun online Anda. Alat ini memungkinkan Anda menyesuaikan panjang dan set karakter sepenuhnya, serta memberikan evaluasi kekuatan secara real-time.
Cara Penggunaan
- Sesuaikan penggeser untuk menyetel panjang kata sandi yang diinginkan.
- Pilih kotak centang untuk menyertakan huruf besar, huruf kecil, angka, atau simbol khusus.
- Klik ikon 'Segarkan' untuk membuat kata sandi baru berdasarkan pengaturan Anda.
- Salin kata sandi yang dihasilkan dan simpan dengan aman di pengelola kata sandi Anda.
Kasus Penggunaan Umum
- Membuat kata sandi kuat untuk media sosial, email, atau akun perbankan baru.
- Menghasilkan rahasia kompleks untuk server, database, atau kunci SSH.
- Memperbarui kata sandi lama untuk meningkatkan keamanan akun.
Detail teknis
Menggunakan Cryptographically Secure Random Number Generator (CSPRNG) untuk memastikan kata sandi yang dihasilkan tidak dapat diprediksi. Dibuat 100% secara lokal.
Pertanyaan yang Sering Diajukan
- Apa itu kata sandi yang kuat?
- Kata sandi yang kuat biasanya memiliki 12+ karakter dan mencampur berbagai jenis karakter untuk menolak serangan brute-force.
- Apakah kata sandi disimpan di suatu tempat?
- Sama sekali tidak. Alat kami mengikuti desain privasi utama; semua logika ada di browser dan kami tidak memiliki akses ke kata sandi Anda.
- Berapa panjang kata sandi yang aman di tahun 2024?
- Pakar keamanan merekomendasikan setidaknya 16 karakter untuk akun umum dan 20+ untuk akun sensitif seperti perbankan atau email. Kata sandi yang lebih panjang secara eksponensial lebih sulit untuk dipecahkan — panjang lebih penting daripada kompleksitas saja.
- Apa yang membuat generator kata sandi ini aman secara kriptografis?
- Alat ini menggunakan Web Crypto API bawaan browser (crypto.getRandomValues), yang mengambil dari generator angka pseudorandom yang kuat secara kriptografis (CSPRNG) yang diberi seed oleh sistem operasi. Ini jauh lebih aman daripada Math.random().
- Haruskah saya menggunakan passphrase atau kata sandi acak?
- Keduanya valid. Kata sandi acak (misalnya 20 karakter campuran) paling sulit dipecahkan dengan brute force. Passphrase (misalnya empat kata yang tidak terkait) sedikit lebih mudah diingat sambil tetap sangat kuat. Bagi kebanyakan orang, menggunakan manajer kata sandi dengan kata sandi acak panjang adalah pendekatan terbaik.
- Bisakah saya menghasilkan sejumlah kata sandi sekaligus?
- Ya. Generator kata sandi dapat menghasilkan hingga 50 kata sandi dalam satu klik menggunakan pengaturan yang sama. Ini berguna saat mengatur beberapa akun pengguna, menghasilkan kunci API, atau membuat daftar kredensial sementara. Setiap kata sandi dihasilkan secara independen menggunakan generator angka acak kriptografis browser (window.crypto.getRandomValues). Tidak ada kata sandi yang disimpan, dicatat, atau ditransmisikan — seluruh proses pembuatan berjalan dalam memori di browser Anda.
Pemrosesan lokal
Alat file, teks, dan grafik lokal kami memproses konten di perangkat Anda menggunakan JavaScript, API browser, dan WebAssembly bila diperlukan. Peristiwa kami tidak menyertakan nama atau isi file, teks masukan, nilai grafik, kesalahan mentah, email, atau referensi lisensi. Alat jaringan (DNS, WHOIS, IP, dan uji kecepatan) menghubungi layanan eksternal untuk fungsinya. Memuat situs, font, pustaka, dan model juga membuat permintaan jaringan. WebAssembly sendiri tidak mencegah akses jaringan.
Mengapa Generator Kata Sandi Anda Tidak Membutuhkan Koneksi Internet
Mari kita bicara tentang kebiasaan aneh yang sering dilakukan oleh banyak pengembang dan orang-orang yang melek teknologi. Anda membutuhkan kata sandi yang aman. Anda mencari "generator kata sandi". Anda mengklik tautan pertama, menunggu server di suatu tempat di luar sana membuat beberapa karakter acak, dan mengirimkannya kembali ke browser Anda.
Berhenti dan pikirkan hal itu sejenak.
Kita sedang membuat kunci utama bagi kehidupan digital kita di komputer orang lain. Ini sangat ironis. Jika tujuan utamanya adalah keamanan dan privasi maksimal, hal terakhir yang harus Anda inginkan adalah latensi jaringan, pemrosesan di sisi server, dan panggilan API.
Generator kata sandi yang aman tidak membutuhkan cloud. Faktanya, mengandalkan internet justru menurunkan postur keamanan Anda. Berikut adalah alasan tepat mengapa kata sandi Anda berikutnya harus dibuat di tempat yang seharusnya: sepenuhnya di dalam browser Anda sendiri.
Masalah Kepercayaan pada Generator "Online"
Saat Anda mengklik "Generate Password" pada alat tradisional yang dihosting di cloud, Anda memulai rantai kepercayaan yang besar. Anda mempercayai sertifikat TLS mereka. Anda mempercayai perutean backend mereka. Yang paling penting, Anda percaya bahwa server mereka tidak secara tidak sengaja—atau dengan sengaja—mencatat string 32 karakter yang baru saja Anda buat ke dalam database, cache sementara, atau log aplikasi.
Tentu, situs web tersebut mungkin memiliki lencana ramah di bagian kaki (footer) yang mengeklaim, "Kami tidak mencatat kata sandi Anda!". Tetapi Anda harus memercayai kata-kata mereka begitu saja. Dalam dunia rekayasa keamanan, hanya memercayai kata-kata seseorang adalah strategi yang sangat buruk.
Setiap kali data sensitif dikirimkan melalui jaringan, risiko akan menumpuk. Bahkan jika lalu lintas terenkripsi dapat dicegat, metadata dapat bocor. Serangan man-in-the-middle, DNS yang disusupi, dan log server yang salah konfigurasi adalah ancaman nyata. Mengapa harus mengambil risiko sama sekali jika hal itu sepenuhnya bisa dihindari?
Keacakan yang Buruk: Jebakan Math.random()
Ada bahaya halus lainnya yang mengintai pada alat web yang dibuat dengan buruk: entropi yang lemah. Sejumlah besar utilitas web dasar masih mengandalkan metode JavaScript standar seperti Math.random() untuk menghasilkan string karakter.
Inilah masalahnya. Math.random() tidak benar-benar acak. Ini adalah Pseudo-Random Number Generator (PRNG). Fungsi ini menggunakan algoritma matematika deterministik yang terlihat acak bagi mata manusia tetapi secara statistik dapat diprediksi oleh komputer. Jika penyerang mengetahui status awal (seed) dari PRNG tersebut, atau menangkap cukup banyak output, mereka dapat memprediksi kata sandi "acak" yang dihasilkan sistem dengan akurat.
Anda tentu tidak ingin keacakan semu (pseudo-randomness) melindungi kredensial database root atau akun bank Anda. Anda membutuhkan ketidakterdugaan kriptografis.
Mengenal Web Crypto API
Browser modern bukan lagi sekadar penampil dokumen sederhana. Browser sekarang adalah sistem operasi yang sangat bertenaga dan mandiri. Web Crypto API sudah tertanam secara asli di setiap browser modern—Chrome, Firefox, Safari, Edge. Antarmuka ini memberikan akses langsung bagi JavaScript ke perangkat kriptografi dasar dari perangkat Anda.
Alih-alih mengandalkan server atau fungsi matematika yang lemah, alat lokal menggunakan metode khusus: window.crypto.getRandomValues().
Ini adalah Cryptographically Secure Pseudo-Random Number Generator (CSPRNG). Alih-alih hanya melakukan perhitungan matematika sederhana, ia menjangkau kumpulan entropi (entropy pool) sistem operasi Anda.
Apa sebenarnya kumpulan entropi itu? Ini adalah kumpulan bising lingkungan (environmental noise) yang benar-benar tidak terduga yang dikumpulkan oleh perangkat keras Anda. Ini melacak waktu milidetik yang tepat dari penekanan tombol Anda, getaran mikroskopis dari gerakan mouse Anda, dan bahkan fluktuasi termal kecil pada CPU Anda. Web Crypto API mengaduk keacakan fisik yang kacau ini ke dalam algoritmanya untuk menghasilkan angka yang hampir mustahil untuk diprediksi atau direplikasi.
Mengapa Pemrosesan Sisi Klien adalah Satu-satunya Jalan
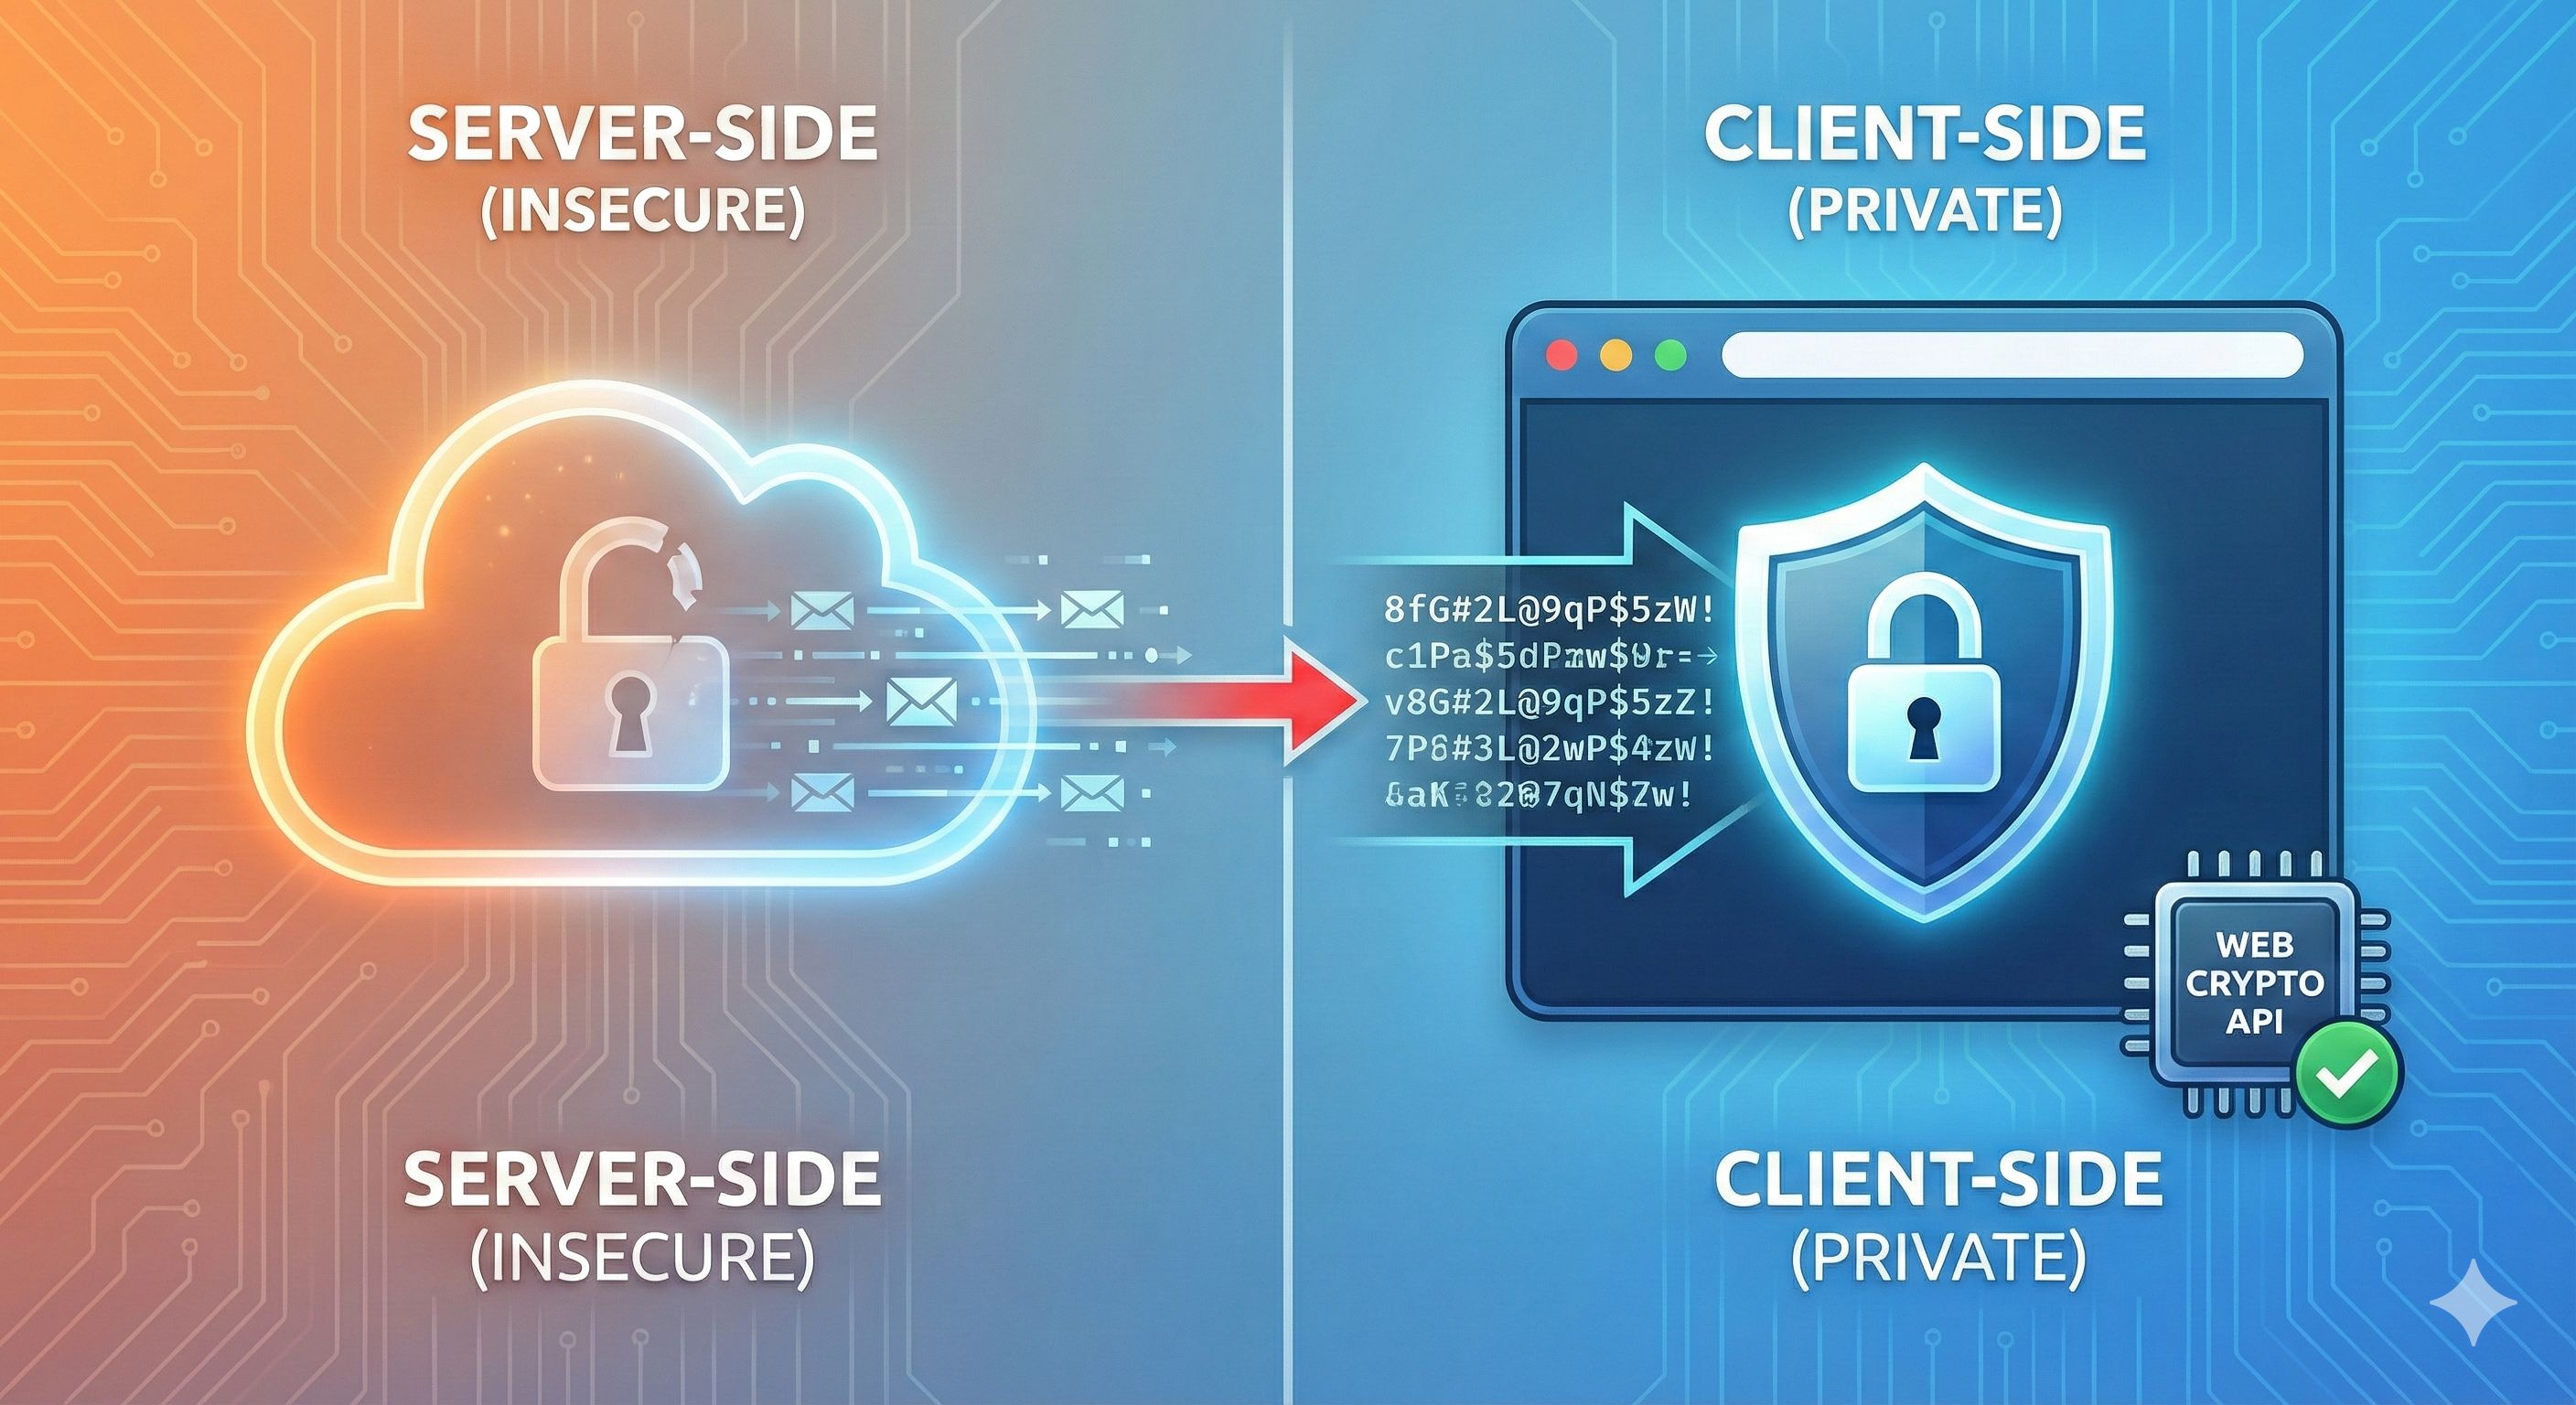
Saat Anda mengalihkan beban kerja kriptografi yang berat dari server jarak jauh ke klien lokal, seluruh paradigma berubah. Manfaatnya jauh melampaui sekadar "keacakan yang lebih baik". Arsitektur itu sendiri menjadi mekanisme pertahanan utama Anda.
WebAssembly dan API browser memungkinkan pemrosesan file lokal. Keduanya tidak mencegah situs atau skripnya mengakses jaringan. Privasi bergantung pada implementasi, skrip yang dimuat, dan data yang benar-benar dikirim.
- Kecepatan Mutlak: Permintaan jaringan itu lambat. Bahkan panggilan API tercepat dan paling optimal pun membutuhkan waktu puluhan atau ratusan milidetik. Saat Anda menghasilkan kata sandi secara lokal menggunakan API asli browser, waktu eksekusi turun menjadi mikrodetik. Ini terjadi secara instan.
- Kemampuan Offline Sejati: Generator kata sandi berbasis lokal (local-first) bekerja sempurna di pesawat, di ruang bawah tanah beton, atau di mesin yang benar-benar terisolasi (air-gapped). Anda tidak memerlukan koneksi Wi-Fi untuk menjalankan kode di perangkat Anda sendiri.
- Penghapusan Celah Serangan (Attack Surface): Anda tidak dapat melakukan serangan man-in-the-middle pada proses yang tidak pernah menyentuh jaringan. Titik.
Kekuatan WebAssembly dan Utilitas Lokal
API asli browser seperti Web Crypto sangat bagus untuk menghasilkan string acak yang aman. Tetapi filosofi local-first meluas jauh melampaui sekadar kata sandi. Saat ini kita sedang mengalami pergeseran besar dalam pengembangan web yang didorong oleh WebAssembly (Wasm).
WebAssembly memungkinkan pengembang untuk mengambil perpustakaan (library) berat dan kompleks yang ditulis dalam bahasa sistem seperti Rust, C++, atau Go dan menjalankannya dengan aman di dalam sandbox browser dengan kecepatan mendekati aplikasi asli. Ini berarti kita dapat melakukan enkripsi tingkat tinggi, pemformatan data yang kompleks, dan manipulasi string yang aman tanpa pernah menghubungi server backend.
Ini adalah pembalikan total dari model web standar. Alih-alih mengirimkan data privat Anda ke kode milik server, kami mengirimkan kode tersebut langsung ke data privat Anda. Hal ini menghasilkan alat yang sangat cepat, sepenuhnya mandiri, dan aman secara fundamental.
Mengambil Kembali Kunci Anda
Kita perlu menghentikan kebiasaan memercayai cloud untuk tugas-tugas kita yang paling sensitif dan bersifat lokal. Kata sandi, hash, dan kunci API Anda adalah milik Anda. Mereka tidak seharusnya berpindah melalui pusat data yang besar dalam bentuk teks biasa atau tersimpan dalam memori backend sementara hanya karena pengembang ingin menggunakan perpustakaan sisi server.
Dengan memanfaatkan Web Crypto API, WebAssembly, dan daya pemrosesan lokal, kita akhirnya dapat membangun alat yang selaras dengan cara kerja web yang seharusnya. Cepat, aman, dan sepenuhnya terputus dari risiko bawaan internet terbuka.
Coba Sendiri
Membaca tentang kriptografi sisi klien adalah satu hal, tetapi merasakan kecepatan dan keamanan pemrosesan lokal adalah hal lain. Anda tidak perlu memilih antara antarmuka web yang nyaman dan dirancang dengan indah dengan privasi data total.
Di LokalTools, kami membangun utilitas sisi klien yang 100% privat yang ditenagai oleh WebAssembly dan API asli browser. Apakah Anda perlu membuat kata sandi yang aman secara kriptografis, melakukan hashing pada string sensitif, memformat beban JSON yang besar, atau mengonversi tipe data, semuanya terjadi tepat di perangkat Anda. Tanpa server. Tanpa pencatatan backend. Tanpa latensi jaringan.
Ingin menguji komitmen kami terhadap privasi Anda? Matikan Wi-Fi Anda sekarang juga. Buka alat kami. Lihat mereka bekerja dengan sempurna dalam kondisi offline.
Ambil kendali atas data Anda dan coba Generator Kata Sandi hari ini.
Pertanyaan yang Sering Diajukan
Apakah aman membuat kata sandi di sebuah situs web? Hanya jika generator tersebut berjalan sepenuhnya di sisi klien (secara lokal di browser Anda). Jika sebuah situs mengirimkan permintaan pembuatan kata sandi Anda ke server, kredensial Anda bisa dicatat atau dicegat. Cari alat yang secara eksplisit menyatakan menggunakan Web Crypto API dan tidak melakukan permintaan jaringan.
Apa itu Web Crypto API? Web Crypto API adalah antarmuka browser native yang tersedia di semua browser modern. Antarmuka ini menyediakan pembuatan angka acak yang aman secara kriptografis dan operasi kriptografi (hashing, enkripsi, derivasi kunci) tanpa memerlukan kode sisi server atau library pihak ketiga.
Apa perbedaan antara Math.random() dan crypto.getRandomValues()?
Math.random() adalah PRNG—algoritma yang dapat diprediksi yang hanya terlihat acak. crypto.getRandomValues() adalah CSPRNG yang mengambil dari entropy pool perangkat keras perangkat Anda, menghasilkan nilai yang secara statistik dan komputasi tidak mungkin diprediksi. Untuk kata sandi, hanya yang terakhir yang dapat diterima.
Bisakah saya menggunakan generator kata sandi lokal secara offline? Ya. Setelah alat dimuat di browser Anda, alat ini tidak memerlukan koneksi internet untuk berfungsi. Semua logika berjalan di perangkat Anda. Ini juga berarti alat ini berfungsi pada mesin yang terisolasi dari jaringan (air-gapped) atau di lingkungan tanpa Wi-Fi yang andal.
Panjang dan rangkaian karakter kata sandi apa yang harus saya gunakan? Untuk sebagian besar tujuan, kata sandi acak minimal 16 karakter menggunakan huruf besar, huruf kecil, angka, dan simbol memberikan keamanan yang kuat. Untuk akun yang sangat sensitif, 20+ karakter lebih baik. Komposisi yang tepat lebih tidak penting dibandingkan menggunakan CSPRNG—kata sandi yang lebih pendek yang dihasilkan secara acak secara kriptografis lebih kuat daripada kata sandi yang lebih panjang yang dihasilkan oleh PRNG.
Apa itu password entropy? Password entropy adalah ukuran seberapa tidak terduganya sebuah kata sandi, dinyatakan dalam bit. Entropi yang lebih tinggi berarti lebih banyak kemungkinan kombinasi dan kata sandi yang lebih sulit ditebak. Kata sandi 20 karakter menggunakan 72 karakter yang mungkin memiliki sekitar 125 bit entropi—jauh melampaui kemampuan serangan brute-force mana pun.
Mengapa beberapa generator kata sandi masih menggunakan server? Biasanya, alat-alat lama dibangun sebelum Web Crypto API tersedia secara luas, atau pengembang menggunakan pola sisi server yang familiar. Tidak ada alasan keamanan yang sah untuk membuat kata sandi di server saat ini—ini adalah pilihan arsitektur yang menciptakan risiko yang tidak perlu.