
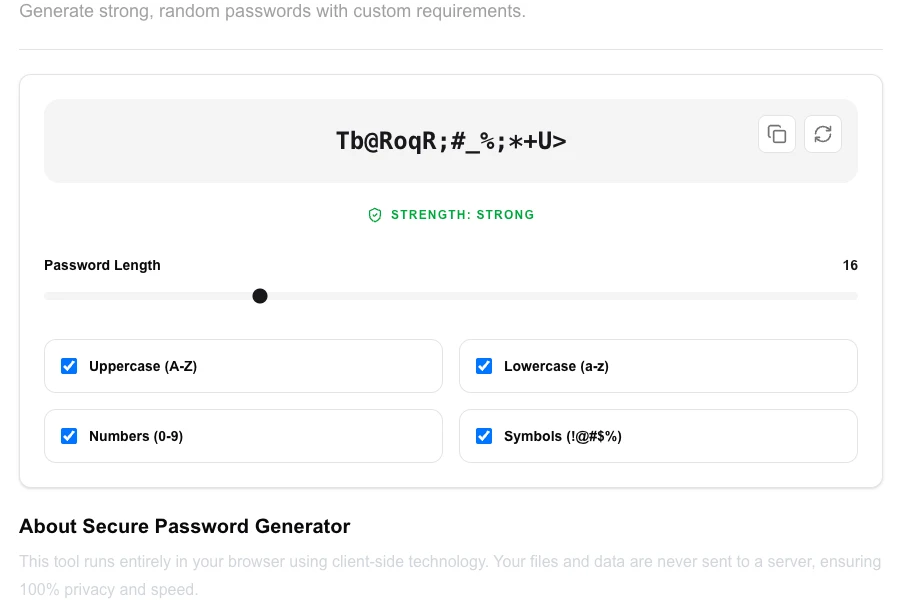
Gerador de Senhas Seguras
Crie senhas fortes e aleatórias para proteger suas contas online.
Sobre Gerador de Senhas Seguras
Crie senhas fortes, imprevisíveis e altamente seguras para proteger suas identidades digitais. Este gerador de senhas permite que você personalize o comprimento e os tipos de caracteres para atender aos requisitos de segurança de qualquer site ou serviço.
Como Usar
- Defina o comprimento desejado da senha usando o controle deslizante ou entrada numérica.
- Marque as opções para incluir maiúsculas, minúsculas, números ou símbolos.
- Clique em 'Gerar Senha' para criar uma nova combinação segura.
- Use o botão de cópia para salvar a senha e usá-la em seu gerenciador de senhas.
Casos de Uso Comuns
- Criar senhas novas e seguras para contas de redes sociais ou e-mail.
- Gerar senhas de administrador para roteadores e sistemas de rede.
- Garantir alta entropia em senhas para criptografia de disco ou carteiras digitais.
Detalhes técnicos
Usa a API de Criptografia da Web do navegador para gerar aleatoriedade de grau criptográfico. Suas senhas são geradas localmente e nunca são vistas por ninguém, nem mesmo por nós.
Perguntas Frequentes
- O que torna uma senha forte?
- Uma senha forte é longa (pelo menos 12-16 caracteres) e usa uma mistura aleatória de tipos de caracteres, tornando-a resistente a ataques de força bruta.
- Minhas senhas são armazenadas?
- Absolutamente não. As senhas são geradas na memória do seu navegador e descartadas assim que você fecha a página ou as limpa.
- Como devo armazenar as senhas geradas?
- Nunca anote senhas em texto simples. Use um gerenciador de senhas confiável como Bitwarden (código aberto), 1Password ou KeePass. Esses aplicativos criptografam e armazenam suas senhas com segurança, para que você precise se lembrar apenas de uma senha mestra forte.
- Qual é o comprimento de senha recomendado para contas importantes?
- Para contas de e-mail, bancos e serviços críticos, recomenda-se pelo menos 16 caracteres. Senhas de gerenciadores de senha (senha mestra) devem ter 20+ caracteres pois protegem todas as outras. Quanto mais longa, melhor — comprimento tem mais impacto na segurança do que complexidade de caracteres.
- Devo usar frases de senha ou senhas aleatórias?
- Ambas são seguras quando suficientemente longas. Frases de senha (4-5 palavras aleatórias juntas, como 'tigre-azul-montanha-relógio') são mais fáceis de memorizar e resistentes a ataques de força bruta. Senhas aleatórias de caracteres mistos são levemente mais fortes por caractere mas mais difíceis de lembrar. Para senhas que você precisa memorizar, frases de senha são superiores.
- Posso gerar um lote de múltiplas senhas de uma vez?
- Sim. O gerador de senhas pode produzir até 50 senhas em um único clique usando as mesmas configurações. Isso é útil ao configurar várias contas de usuário, gerar chaves de API ou criar uma lista de credenciais temporárias. Cada senha é gerada independentemente usando o gerador de números aleatórios criptograficamente seguro do navegador (window.crypto.getRandomValues). Nenhuma senha é armazenada, registrada ou transmitida — todo o processo de geração é executado em memória no seu navegador e desaparece quando você fecha a aba.
Processamento local
Nossas ferramentas locais de arquivos, texto e gráficos processam conteúdo no seu dispositivo com JavaScript, APIs do navegador e WebAssembly quando necessário. Nossos eventos não incluem nomes ou conteúdo de arquivos, texto digitado, valores dos gráficos, erros brutos, emails ou referências de licença. Ferramentas de rede (DNS, WHOIS, IP e testes de velocidade) acessam serviços externos para suas funções. Carregar o site, fontes, bibliotecas e modelos também gera solicitações de rede. WebAssembly por si só não impede acesso à rede.
Por Que o Seu Gerador de Senhas Não Deveria Precisar de Conexão com a Internet
Vamos falar sobre um hábito bizarro que muitos desenvolvedores e pessoas ligadas à tecnologia adquiriram. Você precisa de uma senha segura. Você pesquisa por "gerador de senhas". Você clica no primeiro link, espera por um servidor em algum lugar do país gerar alguns caracteres aleatórios e enviá-los de volta para o seu navegador.
Pare e pense sobre isso por um segundo.
Estamos gerando as chaves literais para nossas vidas digitais no computador de outra pessoa. É irônico. Se o objetivo final é segurança e privacidade máxima, a última coisa que você deveria querer é latência de rede, processamento no lado do servidor e chamadas de API.
Um gerador de senhas seguro não precisa da nuvem. Na verdade, depender da internet degrada ativamente sua postura de segurança. Aqui está exatamente por que sua próxima senha deveria ser gerada onde ela pertence: inteiramente dentro do seu próprio navegador.
O "Salto de Fé" do Gerador Online
Quando você clica em "Gerar Senha" em uma ferramenta tradicional hospedada na nuvem, você está iniciando uma enorme cadeia de confiança. Você confia no certificado TLS deles. Você confia no roteamento do backend. Mais importante, você confia que o servidor deles não está acidentalmente — ou maliciosamente — registrando sua nova string de 32 caracteres em um banco de dados, em um cache temporário ou em um log de aplicação.
Claro, o site pode ter um selo amigável no rodapé afirmando: "Nós não registramos suas senhas!". Mas você tem que acreditar na palavra deles. No espaço da engenharia de segurança, acreditar na palavra de alguém é uma estratégia terrível.
Toda vez que um dado sensível viaja pela rede, ele acumula risco. Mesmo que o tráfego interceptado seja criptografado, metadados podem vazar. Ataques de man-in-the-middle, DNS comprometido e logs de servidor mal configurados são ameaças reais. Por que aceitar qualquer risco quando ele é inteiramente evitável?
Aleatoriedade Ruim: A Armadilha do Math.random()
Existe outro perigo sutil escondido em ferramentas web mal construídas: entropia fraca. Um número chocante de utilitários web básicos ainda depende de métodos padrão do JavaScript, como Math.random(), para gerar strings de caracteres.
Aqui está o problema: Math.random() não é genuinamente aleatório. É um Gerador de Números Pseudo-Aleatórios (PRNG). Ele usa um algoritmo matemático determinístico que parece aleatório ao olho humano, mas é estatisticamente previsível para um computador. Se um invasor conhece o estado da semente do PRNG, ou captura saídas suficientes, ele pode prever com precisão as senhas "aleatórias" que o sistema gera.
Você não quer pseudo-aleatoriedade protegendo suas credenciais de banco de dados raiz ou sua conta bancária. Você quer imprevisibilidade criptográfica.
Entre na Web Crypto API
Os navegadores modernos não são mais apenas simples visualizadores de documentos. Eles são sistemas operacionais incrivelmente poderosos e independentes. Construída nativamente em cada navegador moderno — Chrome, Firefox, Safari, Edge — está a Web Crypto API. Essa interface dá ao JavaScript acesso direto às primitivas criptográficas do seu dispositivo.
Em vez de depender de um servidor ou de uma função matemática fraca, ferramentas locais usam um método específico: window.crypto.getRandomValues().
Este é um Gerador de Números Pseudo-Aleatórios Criptograficamente Seguro (CSPRNG). Em vez de apenas fazer matemática simples, ele recorre ao pool de entropia do seu sistema operacional.
O que exatamente é um pool de entropia? É uma coleção de ruídos ambientais verdadeiramente imprevisíveis coletados pelo seu hardware. Ele rastreia o tempo exato em milissegundos de suas teclas digitadas, os movimentos microscópicos do seu mouse e até minúsculas flutuações térmicas na sua CPU. A Web Crypto API mistura essa aleatoriedade física e caótica em seu algoritmo para produzir números que são virtualmente impossíveis de prever ou replicar.
Por Que o Processamento no Lado do Cliente é o Único Caminho
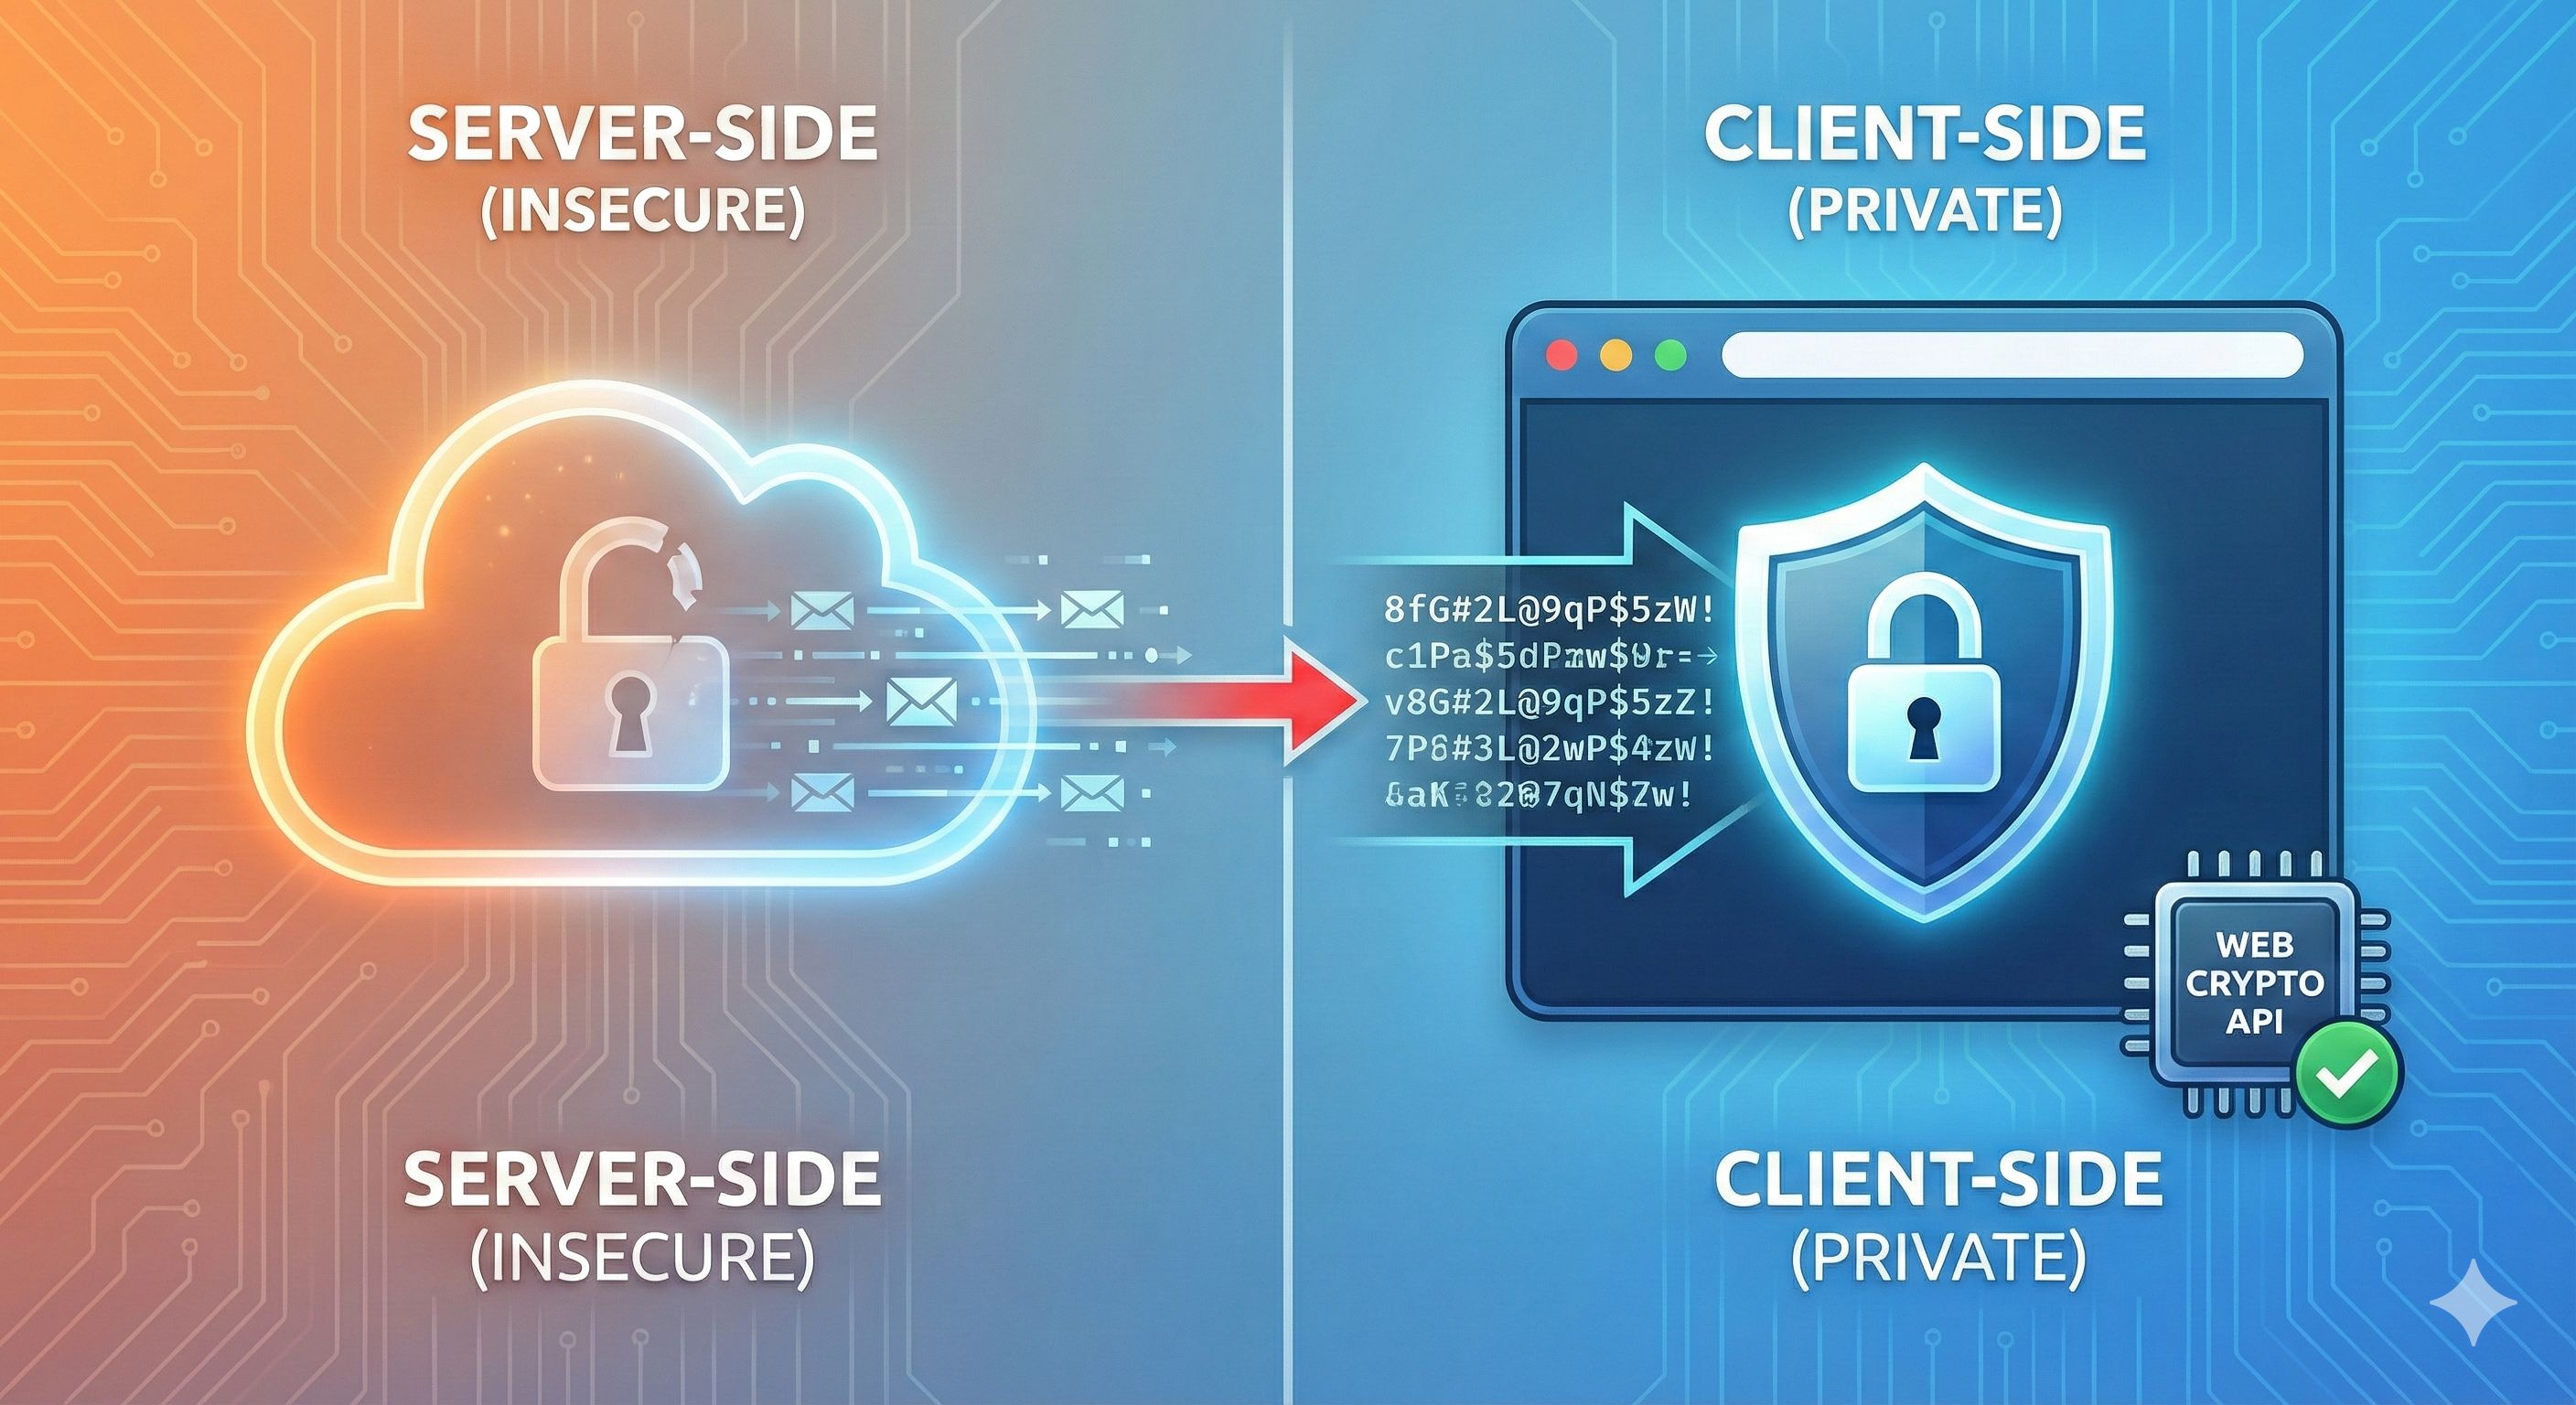
Quando você desloca o trabalho pesado criptográfico do servidor remoto para o cliente local, todo o paradigma muda. Os benefícios vão muito além de apenas uma "melhor aleatoriedade". A própria arquitetura se torna seu principal mecanismo de defesa.
WebAssembly e as APIs do navegador permitem processar arquivos localmente. Não impedem que um site ou seus scripts acessem a rede. A privacidade depende da implementação, dos scripts carregados e dos dados transmitidos.
- Velocidade Absoluta: Solicitações de rede são lentas. Mesmo a chamada de API mais rápida e otimizada leva dezenas ou centenas de milissegundos. Quando você gera senhas localmente usando as APIs nativas do navegador, o tempo de execução cai para microssegundos. É completamente instantâneo.
- Capacidade Offline Real: Um gerador de senhas local-first funciona perfeitamente em um avião, em um porão de concreto ou em uma máquina completamente isolada da rede. Você não precisa de uma conexão Wi-Fi para executar código em seu próprio dispositivo.
- Eliminação da Superfície de Ataque: Você não pode realizar um ataque de man-in-the-middle em um processo que nunca toca a rede. Ponto.
O Poder do WebAssembly e Utilitários Locais
APIs nativas do navegador, como a Web Crypto, são fantásticas para gerar strings aleatórias seguras. Mas a filosofia local-first se estende para muito além de apenas senhas. Estamos vivenciando uma mudança massiva no desenvolvimento web impulsionada pelo WebAssembly (Wasm).
O WebAssembly permite que desenvolvedores peguem bibliotecas complexas e pesadas escritas em linguagens de sistema como Rust, C++ ou Go e as executem com segurança dentro do sandbox do navegador em velocidades quase nativas. Isso significa que podemos realizar criptografia de alto nível, formatação de dados complexa e manipulação segura de strings sem nunca consultar um servidor de backend.
É uma inversão total do modelo web padrão. Em vez de enviar seus dados privados para o código de um servidor, estamos enviando o código diretamente para os seus dados privados. Isso resulta em ferramentas que são extremamente rápidas, inteiramente independentes e fundamentalmente seguras.
Retomando Suas Chaves
Precisamos quebrar o hábito de confiar na nuvem para nossas tarefas mais sensíveis e localizadas. Suas senhas, hashes e chaves de API pertencem a você. Eles não deveriam viajar através de datacenters massivos em texto simples ou ficar na memória temporária do backend só porque um desenvolvedor quis usar uma biblioteca no lado do servidor.
Ao aproveitar a Web Crypto API, o WebAssembly e o poder de processamento local, podemos finalmente construir ferramentas que se alinham com a forma como a web deveria funcionar. Rápidas, seguras e inteiramente desconectadas dos riscos inerentes da internet aberta.
Tente Você Mesmo
Ler sobre criptografia no lado do cliente é uma coisa, mas experimentar a velocidade e a segurança do processamento local é outra. Você não deveria ter que escolher entre uma interface web conveniente e bem desenhada e a total privacidade dos seus dados.
Na LokalTools, construímos utilitários 100% privados no lado do cliente, movidos por WebAssembly e APIs nativas do navegador. Se você precisa gerar uma senha criptograficamente segura, fazer o hash de uma string sensível, formatar um enorme payload JSON ou converter tipos de dados, tudo acontece direto na sua máquina. Sem servidores. Sem registro no backend. Sem latência de rede.
Quer testar nosso compromisso com sua privacidade? Desligue seu Wi-Fi agora mesmo. Abra nossas ferramentas. Veja-as funcionando perfeitamente em modo offline.
Tome o controle dos seus dados e experimente o Gerador de Senhas hoje mesmo.
Perguntas Frequentes
É seguro gerar senhas em um site? Apenas se o gerador rodar inteiramente no lado do cliente (localmente no seu navegador). Se um site envia sua solicitação de geração de senha para um servidor, suas credenciais podem ser registradas ou interceptadas. Procure ferramentas que afirmem explicitamente usar a Web Crypto API e não fazem nenhuma requisição de rede.
O que é a Web Crypto API? A Web Crypto API é uma interface nativa do navegador disponível em todos os navegadores modernos. Ela fornece geração de números aleatórios criptograficamente seguros e operações criptográficas (hashing, criptografia, derivação de chaves) sem precisar de nenhum código no lado do servidor ou bibliotecas de terceiros.
Qual é a diferença entre Math.random() e crypto.getRandomValues()?
Math.random() é um PRNG — um algoritmo previsível que apenas parece aleatório. crypto.getRandomValues() é um CSPRNG que recorre do pool de entropia de hardware do seu dispositivo, produzindo valores que são estatística e computacionalmente impossíveis de prever. Para senhas, apenas o segundo é aceitável.
Posso usar um gerador de senhas local offline? Sim. Depois que a ferramenta carregar no seu navegador, ela não precisa de conexão com a internet para funcionar. Toda a lógica roda no seu dispositivo. Isso significa que também funciona em máquinas sem acesso à rede ou em ambientes sem Wi-Fi confiável.
Qual comprimento e conjunto de caracteres devo usar na senha? Para a maioria dos fins, uma senha aleatória de pelo menos 16 caracteres usando letras maiúsculas, minúsculas, dígitos e símbolos oferece segurança robusta. Para contas altamente sensíveis, 20+ caracteres é melhor. A composição exata importa menos do que usar um CSPRNG — uma senha aleatória criptograficamente segura mais curta é mais forte do que uma gerada por PRNG mais longa.
O que é entropia de senha? Entropia de senha é uma medida de quão imprevisível uma senha é, expressa em bits. Maior entropia significa mais combinações possíveis e senhas mais difíceis de adivinhar. Uma senha de 20 caracteres usando 72 caracteres possíveis tem aproximadamente 125 bits de entropia — muito além do que qualquer ataque de força bruta consegue quebrar.
Por que alguns geradores de senhas ainda usam servidores? Tipicamente, ferramentas antigas foram construídas antes de a Web Crypto API estar amplamente disponível, ou os desenvolvedores recorreram a padrões conhecidos no lado do servidor. Não há razão legítima de segurança para gerar senhas em um servidor hoje — é uma escolha arquitetural que cria risco desnecessário.