
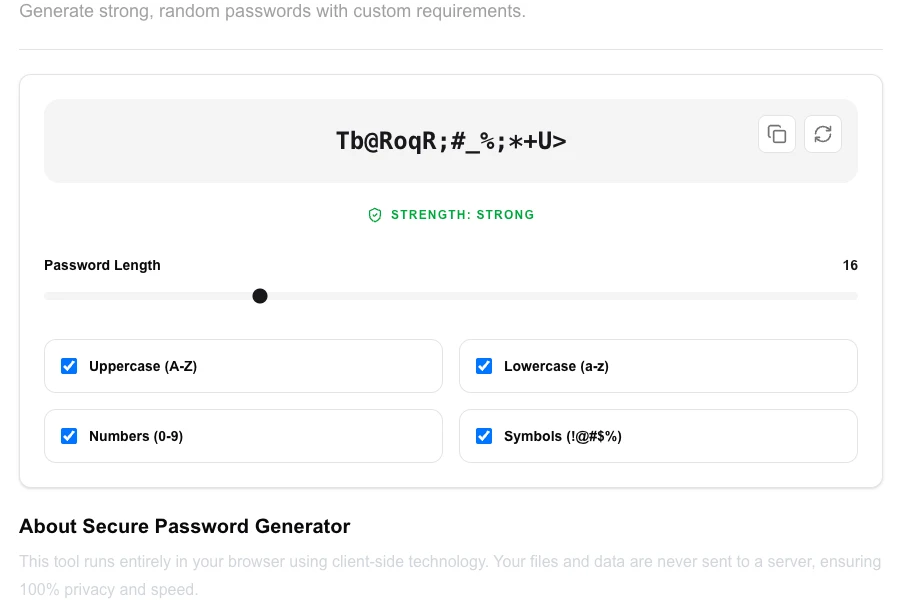
安全密码生成器
根据自定义要求生成强随机密码。
关于 安全密码生成器
立即生成高强度的随机密码来保护您的在线账户。此工具允许您根据长度及字符组合完全自定义需求,并提供实时密码强度评估。
如何使用
- 通过滑块调整所需的密码长度。
- 通过复选框选择包含大写、小写、数字或特殊符号。
- 点击“刷新”图标以生成符合您设定的新密码。
- 复制生成的密码并将其安全地保存在您的密码管理器中。
常见使用场景
- 为新的社交媒体、邮箱或银行账户创办复杂的强密码。
- 为服务器、数据库或 SSH 密钥生成高度机密的密钥信息。
- 定期更换旧密码以提升个人和协作账户安全性。
技术细节
采用加密级随机数生成器 (CSPRNG),确保生成的密码具备极高的不可预测性和最大熵值。100% 本地生成。
常见问题
- 什么是强密码?
- 强密码通常超过 12 位,且混用大小写、数字和符号,能有效抵挡暴力破解攻击。
- 我的密码会被记录吗?
- 绝对不会。我们的工具秉承隐私首位的设计,所有逻辑均在手机/电脑浏览器中完成,我们无法访问生成的内容。
- 什么使密码更安全?
- 长度是最重要的因素——每增加一个字符,可能的组合数量呈指数增长。启用所有字符类(大写、小写、数字、符号)会增加复杂性。避免常见词语、键盘模式(如 qwerty)和个人信息。16 个字符以上的随机密码对于大多数账户来说实际上是无法破解的。
- 我应该使用密码短语代替随机密码吗?
- 密码短语(如“蓝色大象爬山“)因为更长,通常更难破解,同时也更易记忆。随机字符密码更短但更难猜测,但难记。两者都很好;密码管理器使这种权衡变得无关紧要,因为你不需要记住密码。
- 此工具存储或记录我的密码吗?
- 不会。密码完全在您的浏览器中生成,不会发送到任何服务器。没有日志,没有记录,没有账户。生成后立即复制并存储在密码管理器中。
- 我可以一次批量生成多个密码吗?
- 可以。密码生成器可在单次点击中使用相同设置生成多达50个密码。这对于设置多个用户账户、生成API密钥或创建临时凭证列表非常有用。每个密码均使用浏览器的加密安全随机数生成器(window.crypto.getRandomValues)独立生成。密码不会被存储、记录或传输——整个生成过程在浏览器内存中运行,关闭标签页后即消失。
本地处理
本地文件、文本和图表工具通过 JavaScript、浏览器 API 以及必要时使用的 WebAssembly 在您的设备上处理内容。使用事件不包含文件名、文件内容、输入文本、图表数值、原始错误、电子邮箱或许可证引用。DNS、WHOIS、IP 和测速等网络工具会为其功能访问外部服务。加载网站、字体、库和模型也会产生网络请求。WebAssembly 本身并不能阻止网络访问。
为什么你的密码生成器不需要联网
让我们来聊聊很多开发者和极客们养成的一个奇怪习惯:当你需要一个安全的密码时,你会搜索“密码生成器”,点击第一个链接,等待千里之外的某个服务器生成几个随机字符,并将它们发回你的浏览器。
停下来想一想。
我们竟然在别人的电脑上生成开启自己数字生活的钥匙。这相当讽刺。如果你的最终目标是极致的安全和隐私,那么你最不应该想要的就是网络延迟、服务器端处理和 API 调用。
一个安全的密码生成器根本不需要云端。事实上,依赖互联网会主动降低你的安全防护能力。以下就是为什么你的下一个密码应该在它该在的地方生成:完全在你的浏览器内部。
在线生成器的“信任冒险”
当你点击传统云托管工具上的“生成密码”时,你正在启动一个庞大的信任链:你信任他们的 TLS 证书,你信任他们的后端路由。最重要的是,你信任他们的服务器没有在无意中——或恶意地——将你新生成的 32 位字符串记录在数据库、临时缓存或应用日志中。
当然,这类网站可能会在页脚贴上一个友好的标签,宣称“我们不记录您的密码!”。但你只能听信他们的一面之辞。在安全工程领域,仅凭口头承诺是一种极其糟糕的策略。
敏感数据在网络上每传输一次,风险就会累积一分。即使截获的流量经过加密,元数据也可能泄露。中间人攻击、DNS 劫持和配置错误的服务器日志都是真实的威胁。当风险完全可以避免时,为什么要接受它呢?
随机性的隐患:Math.random() 陷阱
在一些架构简陋的 Web 工具中,还潜伏着另一个隐蔽的危险:弱熵。令人惊讶的是,仍有大量的基本 Web 工具依赖 JavaScript 的标准方法(如 Math.random())来生成字符串。
问题在于,Math.random() 并不是真正的随机,它是一个伪随机数生成器(PRNG)。它使用一种确定性的数学算法,虽然在人眼看来是随机的,但对于计算机来说在统计学上是可预测的。如果攻击者知道了 PRNG 的种子状态,或者获取了足够的输出样本,他们就能准确地预测系统生成的“随机”密码。
你肯定不希望用伪随机性来保护你的数据库根凭据或银行账户,你需要的是加密级的不可预测性。
引入 Web Crypto API
现代浏览器不再仅仅是简单的文档查看器,它们是功能极其强大、自给自足的操作系统。每款现代浏览器(Chrome、Firefox、Safari、Edge)都原生内置了 Web Crypto API。这个接口让 JavaScript 能够直接调用底层设备的加密原语。
本地工具不再依赖服务器或薄弱的数学函数,而是使用一种特定的方法:window.crypto.getRandomValues()。
这是一种加密安全伪随机数生成器(CSPRNG)。它不只是进行简单的数学运算,而是深入到操作系统的熵池中。
什么是熵池?它是硬件收集的一系列真正不可预测的环境噪声,包括你按键的精确毫秒时机、鼠标移动的微小抖动,甚至是 CPU 上的微小热波动。Web Crypto API 将这种混乱的物理随机性揉入算法中,生成的数字几乎不可能被预测或复刻。
为什么客户端处理是唯一的出路
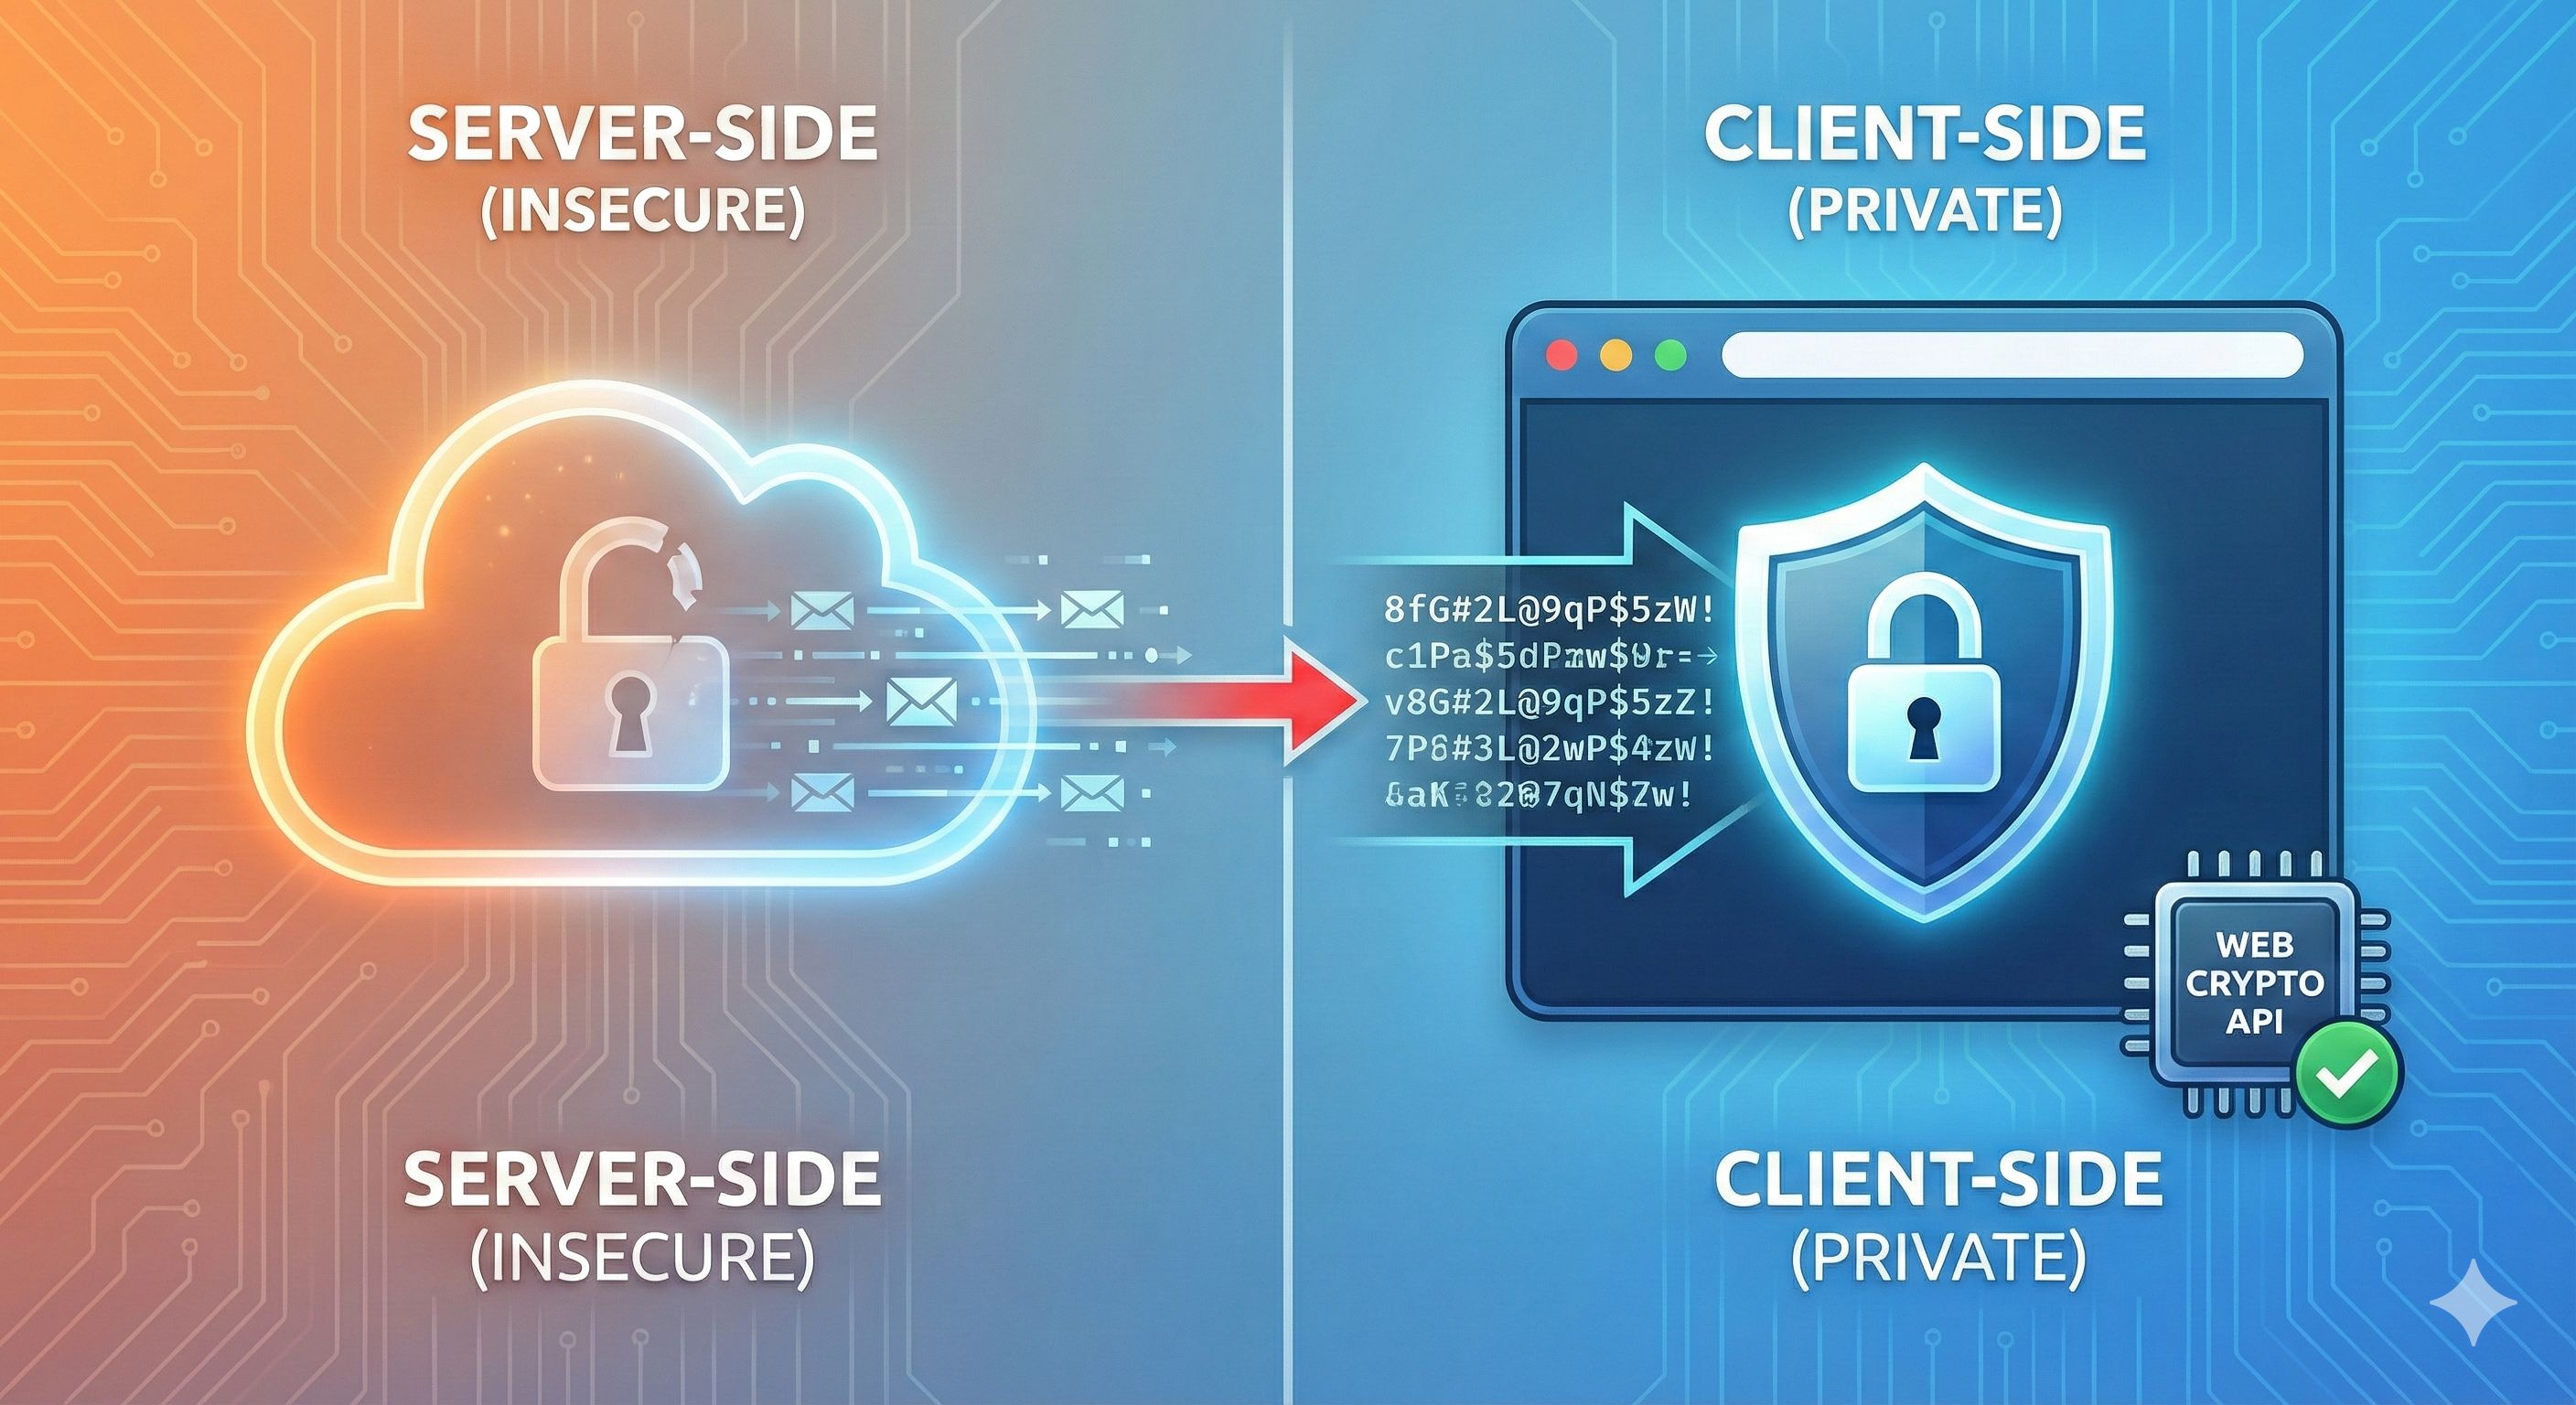
当你将加密重任从远程服务器转移到本地客户端时,整个范式都改变了。其好处远不止于“更好的随机性”,架构本身就成了你的主要防御机制:
WebAssembly 和浏览器 API 支持本地文件处理,但并不能阻止网站或脚本访问网络。隐私取决于实际实现、加载的脚本以及发送的数据。
- 极速响应: 网络请求是缓慢的。即使是最快、经过高度优化的 API 调用,也需要数十或数百毫秒。当你使用浏览器原生 API 在本地生成密码时,执行时间会缩短至微秒级,几乎是瞬间完成。
- 真正的离线能力: 本地优先的密码生成器在飞机上、地下室或者完全物理隔离的机器上都能完美运行。你不需要 Wi-Fi 就能在自己的设备上运行代码。
- 消除攻击面: 对于一个从未接触过网络的流程,中间人攻击根本无从谈起。
WebAssembly 与本地工具的力量
像 Web Crypto 这样的原生浏览器 API 在生成安全随机字符串方面表现出色。但“本地优先”的理念远不止于此。得益于 WebAssembly (Wasm),Web 开发正在经历一场巨大的变革。
WebAssembly 允许开发者将使用 Rust、C++ 或 Go 等系统语言编写的复杂、重型库迁移到浏览器沙箱中,并以接近原生的速度安全运行。这意味着我们可以在不访问后端服务器的情况下,完成高级加密、复杂的数据格式化以及安全的字符串操作。
这是对标准 Web 模型的彻底反转:我们不再将你的私密数据发送给服务器的代码,而是将代码直接发送给你的私密数据。这使得工具变得极快、完全自给自足,且从根本上保障了安全。
拿回你的钥匙
我们需要改掉将最敏感、最本地化的任务托付给云端的习惯。你的密码、哈希值和 API 密钥属于你自己。它们不应该仅仅因为某个开发者想用服务器端库,就以明文形式穿过巨大的数据中心,或存储在临时的后端内存中。
通过利用 Web Crypto API、WebAssembly 和本地处理能力,我们终于可以构建出符合 Web 本应有的运作方式的工具:快速、安全,并与互联网固有的风险完全隔离。
立即体验
阅读关于客户端加密的概念是一回事,亲身体验本地处理的速度和安全性是另一回事。你不必在便捷优美的 Web 界面和完整的数据隐私之间做选择。
在 LokalTools 中,我们构建了 100% 私密的客户端工具,由 WebAssembly 和原生浏览器 API 驱动。无论你是需要生成一个加密安全的密码、对敏感字符串进行哈希处理、格式化巨大的 JSON 数据还是进行数据类型转换,一切都发生在你的机器上。没有服务器,没有后端记录,也没有网络延迟。
想测试一下我们对隐私的承诺吗?现在就关掉 Wi-Fi,打开我们的工具,亲眼见证它们在离线状态下完美运行。
掌控你的数据,今天就试用我们的 密码生成器。
常见问题
在网站上生成密码安全吗? 只有当生成器完全在客户端(即您的浏览器本地)运行时才安全。如果网站将您的密码生成请求发送到服务器,您的凭证可能被记录或截获。请寻找明确声明使用 Web Crypto API 且不产生任何网络请求的工具。
什么是 Web Crypto API? Web Crypto API 是所有现代浏览器内置的原生接口。它提供加密安全的随机数生成和加密操作(哈希、加密、密钥派生),无需任何服务器端代码或第三方库。
Math.random() 和 crypto.getRandomValues() 有什么区别?
Math.random() 是一个伪随机数生成器(PRNG)——一种看起来随机但实际上是可预测的确定性算法。crypto.getRandomValues() 是一个加密安全伪随机数生成器(CSPRNG),它从设备的硬件熵池中取值,生成在统计上和计算上均不可预测的值。对于密码生成,只有后者是可接受的。
我可以在没有网络连接的情况下使用本地密码生成器吗? 可以。一旦工具在您的浏览器中加载完成,它不需要互联网连接即可运行。所有逻辑都在您的设备上执行。这也意味着它可以在气隙机器或没有可靠 Wi-Fi 的环境中正常工作。
应该使用多长的密码,包含哪些字符? 对于大多数用途,使用大写字母、小写字母、数字和符号的随机密码,至少 16 位字符可提供强安全性。对于高度敏感的账户,20 位以上更好。确切的组合方式不如使用加密安全的随机数生成器重要——一个较短的加密随机密码,比一个更长的伪随机数生成器生成的密码更强。
什么是密码熵? 密码熵是衡量密码不可预测性的指标,以比特表示。熵越高意味着可能的组合越多,密码越难被猜测。一个使用 72 种可能字符的 20 位密码大约有 125 比特的熵——远超任何暴力破解攻击的能力范围。
为什么有些密码生成器仍然使用服务器? 通常是因为这些历史遗留工具在 Web Crypto API 广泛普及之前就已构建,或者开发者沿用了熟悉的服务器端模式。如今在服务器上生成密码没有任何合理的安全理由——这是一种会造成不必要风险的架构选择。